随着智能网联汽车产业的迅猛发展,车辆不再是孤立的机械实体,而是演变为移动的智能终端与数据节点。伴随智能化、网联化程度的加深,信息安全风险也如影随形。传统的“事后补救”式安全防护已难以应对日益复杂的安全威胁,信息安全战线“左移”——即从开发源头和系统设计之初就嵌入安全能力,已成为行业共识。对于智能网联汽车而言,安全亟需“治未病”,将风险扼杀于萌芽之中。
一、战线左移:从“被动响应”到“主动防御”
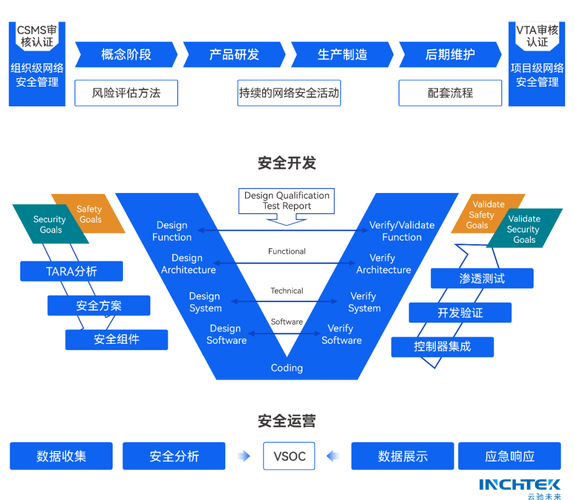
“左移”理念源自软件工程,强调在需求分析、架构设计、编码实现等早期阶段就开展安全活动。对于智能网联汽车,这意味着在车辆概念设计阶段即导入威胁分析与风险评估(TARA),在零部件开发、软件编码、系统集成等环节同步实施安全测试与验证。通过将安全关口前移,能够显著降低后期修复成本,避免因漏洞暴露导致的召回风险与品牌损失。
以网络技术服务为支撑,车企可构建覆盖全生命周期的安全开发流程(SDL),将安全需求纳入产品需求基线,对代码进行静态分析、成分分析,对通信接口实施模糊测试,对关键控制器进行渗透测试。这些“防患于未然”的举措,正是“治未病”理念在汽车信息安全领域的具体实践。
二、智能网联汽车安全的“未病”之困
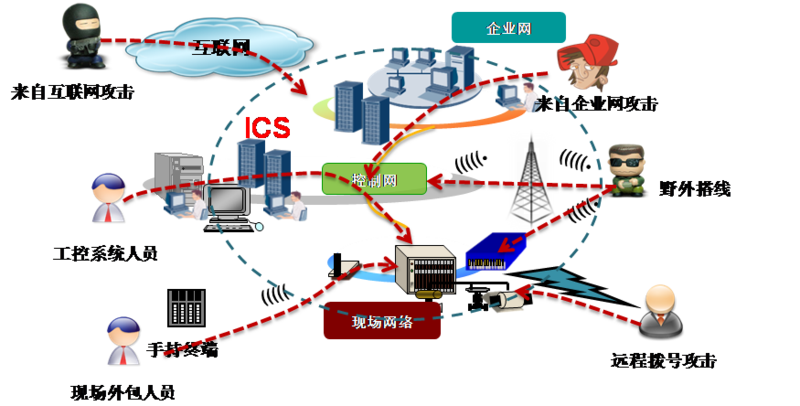
智能网联汽车的安全风险具有隐蔽性、扩散性和系统性特征。隐蔽性体现在攻击面广泛:车载信息娱乐系统、远程通信模块、充电接口、诊断接口、传感器等均可能成为攻击入口;扩散性在于车辆与云端、路侧单元、移动终端互联互通,单点失守可能引发链式反应;系统性则表现为安全缺陷可能同时影响功能安全与预期功能安全,导致严重的人身与财产损失。
当前行业普遍存在“重功能、轻安全”“重事后、轻事前”的倾向。部分企业将信息安全视为合规成本,仅在产品上市前进行有限测试,缺乏对供应链安全、OTA升级安全、数据隐私保护的系统性规划。一旦漏洞被利用,往往只能被动应急响应,造成不可挽回的后果。这正是忽视“治未病”带来的隐患。
三、网络技术服务赋能“治未病”落地
要实现智能网联汽车信息安全的“治未病”,离不开专业网络技术服务的有力支撑。具体而言,可从以下维度发力:
第一,构建安全设计规范与基线。网络技术服务商可协助车企制定分层的安全架构,明确 ECU、域控制器、中央计算平台的安全等级与隔离策略,建立密码算法、身份认证、访问控制等方面的安全基线,从设计源头消除系统性风险。
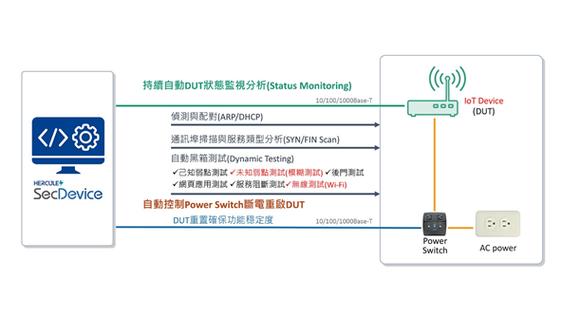
第二,提供全栈安全测试与验证能力。包括车载网络(CAN/CAN FD/以太网)安全测试、无线通信(蓝牙/Wi-Fi/蜂窝)安全评估、云端接口渗透测试、OTA升级安全审计等,通过自动化测试平台与专家服务相结合,全面发现潜在漏洞。
第三,建立安全运营与监测响应体系。网络技术服务可帮助车企搭建车辆安全运营中心(VSOC),实现对异常流量、入侵行为、漏洞情报的实时监测与快速处置,并定期开展攻防演练,持续提升安全韧性。
第四,注重供应链安全与合规支撑。针对 UN R155/R156 等国际法规及国内相关标准,提供合规咨询、体系认证、零部件安全准入等服务,确保全链条安全可控。
四、
信息安全战线左移,不是简单地在流程中增加环节,而是安全理念与工程实践的系统性变革。智能网联汽车安全关乎生命安全、公共安全与国家安全,亟需摒弃“亡羊补牢”的旧思维,确立“治未病”的新范式。借助专业的网络技术服务,将安全能力内置于车辆研发、生产、运营的全生命周期,方能筑牢智能网联汽车的安全基石,推动产业健康可持续发展。